网络安全 木马分析
空间要是被占用的话打开系统隐藏文件就可以看到被隐藏起来的文件了,要是不会的话可以...
说在前面如果不想看分析,然后遇到和我一样的情况,可以直接下载ai写的清除工具清除就好(ai写代码好用),实测无问题:https://gofile.me/78pyF/OAcnZkZf1 前两天处理了一个挺有意思,也挺烦人的 U 盘病毒,至于网上搜不到类似的中文分析文档,只有一篇俄...
还有 2 人发表了评论 加入772人围观说在前面如果不想看分析,然后遇到和我一样的情况,可以直接下载ai写的清除工具清除就好(ai写代码好用),实测无问题:https://gofile.me/78pyF/OAcnZkZf1 前两天处理了一个挺有意思,也挺烦人的 U 盘病毒,至于网上搜不到类似的中文分析文档,只有一篇俄...
还有 2 人发表了评论 加入772人围观
 村口曹师傅 发表于2025-07-11 浏览1866 评论0
最近刷了一些简单的ctf二进制的题目,记录一下pw
 村口曹师傅 发表于2025-06-04 浏览1669 评论0
写一下关于动态调试时的程序基址的随笔
 村口曹师傅 发表于2025-01-09 浏览2842 评论0
这题主要掌握的是call和retn的底层逻辑,基本上算一个pwn栈溢出的入门打卡题
 村口曹师傅 发表于2024-11-13 浏览2656 评论1
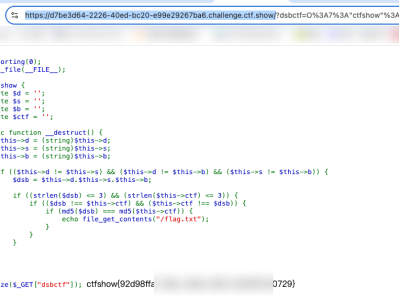
其实题目是通过利用 PHP 类型松散比较和严格比较的特性,一开始我想到md5碰撞去了,导致耽搁了很长时间,不过解完之后看官方wp才发现用NAN和INF也行。
 村口曹师傅 发表于2024-05-29 浏览2178 评论0
看到题目的描述,很符合现在的状态(就立马抄手做了)。但是目前这算法逆向题还是有个坑没有解决,不建议作为参考。
 村口曹师傅 发表于2023-12-18 浏览2212 评论0
一道有手就行的PWN-CTF题目
 村口曹师傅 发表于2020-11-05 浏览3108 评论1
翻之前上学时候的作业,于是整理一下就发上来了